
绿盟科技入选IDC 24项AI赋能安全技术路线图,12项技术入围,居安全厂商首位
近日,国际数据公司(IDC)正式发布《IDC TechScape:中国 AI 赋能的网络安全软件技术发展路线图,2026》(IDC #CHC53616026,2026 年 10 月)。在这份报告的 24 项 AI 赋能安全技术里,绿盟科技入选了 12 项「推荐厂商」名录,成为入围数量最多的安全厂商。
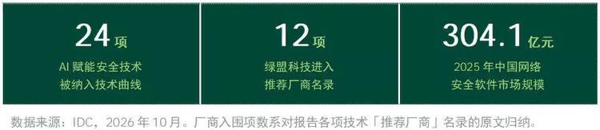 0124 项技术,被分成三段
变革型 8 项、增量型 12 项、机会型 4 项
IDC 在这份报告里做的事,不是给产品打分,而是给技术定位。它把 24 项 AI 赋能的网络安全软件技术放到同一条采用曲线上,每一项都标注五个变量:采用阶段、采用速度、风险级别、市场热度、市场培育时间,然后按市场影响和发展阶段归入变革型、增量型、机会型三类。
一条主线: AI 正在把安全软件从「产品智能化」推到「架构 Agentic 化」。
第一阶段,AI 是嵌在安全产品里的 Copilot,帮分析师查数据、做研判、改配置,人还是操作的起点;第二阶段,Agent 成为新的安全计算与控制单元,重新定义安全产品之间怎么协作、怎么决策、怎么运营。所以你会看到报告里几乎每一项技术前面都挂着「Agentic」——这不是给旧产品加个新前缀,而是把「谁来做决定」这件事重新写了一遍。
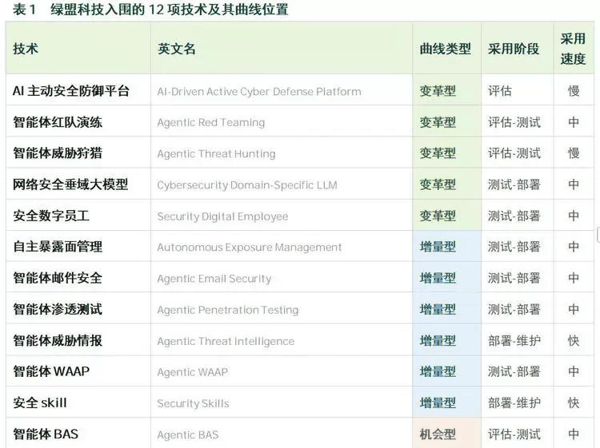
0212 项,落在哪些曲线上
变革型 5 项、增量型 6 项、机会型 1 项
把 12 项摊开看,比单看数字更有意思。绿盟科技的入围项覆盖了「攻防对抗—安全运营—模型底座与业务入口」三个方向,其中 5 项属于报告定义的变革型技术——也就是会重构安全体系、但风险高、周期长的那些。
 03第一组:攻防对抗与暴露面
从「配置一次」到「持续验证」
这组 5 项,讲的其实是同一件事的两个面:攻的人怎么更接近真实攻击者,守的人怎么更早知道自己哪里守不住。
AI 主动防御平台,为什么被放在曲线末端
AI-Driven Active Cyber Defense Platform
报告给它的定位很克制:采用阶段「评估」,采用速度「慢」,风险级别「高」,市场培育时间 4~5 年。这项技术在五个变量中的取值都落在保守区间。
原因也很直白——过去讲的「主动防御」,本质是威胁情报、攻击面管理、自动化响应这些能力的组合,系统能执行预先设计好的动作,却很难真正理解复杂攻击意图、主动寻找未知风险。大模型带来的变化是:安全系统第一次具备从海量信号里主动提出问题、规划防御动作、再根据结果修正判断的技术基础。所以,它不是某个产品的升级版,而更可能是未来安全体系的一种新型防御架构,形成「主动发现—自主分析—防御决策—安全行动—效果验证」的闭环。
同时,还有一个必要条件:大模型本身做不了网络隔离、进程终止、身份撤销、流量阻断。 AI 主动防御平台能发挥多大价值,很大程度取决于它能不能真正连接并调度企业已有的安全基础设施。这句话,恰好是做了二十多年安全产品和攻防对抗的厂商才有的底子。
验证侧的三件套,分工不一样
Agentic Red Teaming / Agentic BAS / Agentic Penetration Testing
很多人会把这三项混为一谈,我们展开来讲:
Agentic Red Teaming 问的是「如果我是一个真实攻击者,能不能最终达成目标」。它是目标导向的,围绕最终目的不断判断下一步该做什么,用来暴露单项产品测试看不到的体系性缺口。
Agentic BAS 验证的是单项安全控制有没有效。、注意,它的核心不是让 AI 变成一个更强的攻击者,而是让安全验证这件事本身具备动态性和自主编排能力——从「攻击场景回放工具」变成「持续验证机制」。
Agentic Penetration Testing 把漏洞发现做成可执行流程:目标发现、攻击面分析、漏洞挖掘、漏洞利用、攻击路径推进。但也需注意,大模型对「能不能打」的判断不等于真实攻击结果,需要和自动化验证、真实攻击遥测结合,减少「理论上可攻击、实际上不可利用」的误判。
三条合起来回答的是同一个问题:买了什么,和拦不拦得住,是两件事。
暴露面管理:不再数资产,算的是「能不能被打到」
Autonomous Exposure Management
这项技术已经「从发现风险升级为自主降低风险」。这个转变的技术含量在于:风险排序不再依赖 CVSS 这类单一指标,而是综合漏洞严重性、资产重要性、身份权限、网络可达性、攻击可利用性以及实时威胁情报,从「技术严重程度」转向「企业实际暴露程度」。
更值得注意的是保护对象的扩张。企业暴露面已经从传统互联网资产扩展到 云身份、AI 应用、智能体、模型上下文协议(MCP)接口 这些新型对象——这条线索在后面几组里还会反复出现。
04第二组:安全运营的四块拼图
从 Copilot 到「数字员工」,中间隔着一个 Skills 层
威胁狩猎:高级攻击不长告警
Agentic Threat Hunting
现实中高级攻击不一定产生明显告警,攻击者可能通过合法凭证、系统自带工具、低频行为和正常业务流量隐藏自己, 部分攻击在进入分析师视野之前已经长期潜伏。
这就是威胁狩猎存在的理由——它不问「有什么告警」,而问「我怀疑什么」。难点在于传统狩猎高度依赖专家提假设,再手写查询、筛数据、调方向,门槛高、周期长,做不成日常能力。智能体带来的改变是让「提假设—写查询—看结果—再提新假设」这个循环可以持续跑下去,把高级分析师的狩猎思路变成可持续执行的 AI 能力。
数字员工的分水岭:不是「能答」,是「能扛一个岗位」
Security Digital Employee
它和 Copilot 有一条明确的线:Copilot 帮你查、帮你想;数字员工是以「员工」身份持续执行威胁检测、响应、合规检查、漏洞管理等任务,具备自学习、自适应和自动决策能力,可以和人协作,也可以独立完成事件处理。
目前,该技术存在三条不足,其中第二条尤其值得厂商认真对待: 数字员工本身就是一个新的高权限数字身份 。 一旦凭证、工具调用权限或智能体逻辑被滥用,可能导致越权操作、敏感数据泄露,甚至直接变成一起安全事件。换句话说,你交付一个能动手的 AI,就等于在企业里新开了一批特权账号——身份、权限、审计、运行时控制,一个都不能省。
安全技能 Skills:更像「基础设施」的一项
Security Skills
如果说前几项是「能力」,这一项是「能力怎么被复用」。Skills 解决的是智能体「知道怎么做,但缺少可复用专业能力」的问题。它把一项安全任务需要的知识、操作流程、工具调用方式、判断逻辑和输出规范,封装成可被智能体调用的标准单元。
一个成熟的 Skill 不只告诉智能体「调用什么工具」,还要写清楚:前置条件、执行步骤、权限边界、判断标准、异常处理、验证方法。这也是它被判断为已进入「部署-维护」、采用速度「快」、培育期 1~2 年的原因——它可能成为连接大模型、智能体与现有安全工具的中间能力层,是 Agentic 安全体系规模化的前提。
威胁情报:从「给信息」到「自己查」,还多了一类新资产
Agentic Threat Intelligence
威胁情报过去承担的是信息供给角色:给 IP、域名、漏洞、样本、组织,供人查询研判。智能体进入后,它可以围绕安全目标自主完成情报检索、交叉验证、实体关联、攻击活动分析,并根据任务持续调整搜索方向。
值得关注的是新增覆盖面:AI 应用、大模型、智能体、MCP Server、工具链及 AI 供应链,其相关漏洞、攻击技术、恶意组件正在成为新的情报需求。这类资产传统情报体系基本没覆盖,而要回答的问题很具体——「我们哪些 AI 资产正在面临新威胁、风险从哪来、先防什么」。
05第三组:模型底座,和两个业务入口
垂域模型决定天花板,WAAP 和邮件决定第一道门
垂域大模型:价值不在参数规模
Cybersecurity Domain-Specific LLM
垂域模型和「通用模型 + 安全知识库」明确区分:前者强调模型自身对安全概念、攻击防御逻辑、业务上下文的内生理解,可以作为威胁分析、代码安全、安全运营、风险研判、攻击溯源的统一智能底座。
它给的落地逻辑是分层协同,而不是「一个大模型包打天下」:通用模型承担开放式理解和跨领域推理,垂域模型负责专业安全分析和判断,轻量模型扛高频低时延任务,中间用模型路由做调度。这个判断很务实——告警分类、日志解析、IOC 提取、漏洞分析是高频任务,推理成本和响应延迟就是规模化应用的真实门槛。
同时,模型自己也是攻击面:提示注入、数据投毒、模型窃取、对抗样本,训练数据和模型本身都要纳入安全治理。这句话的潜台词是:做 AI 赋能安全的厂商,如果不管 AI 自身的安全,方案是残缺的。
WAAP:从拦请求,到理解业务,再到保护 AI 应用本身
Agentic WAAP
这项技术的演进路径很清晰,有三层:
语义分析补规则盲区。 混淆攻击、多层嵌套加密这类 Payload,传统规则和机器学习容易漏;大模型能理解载荷语义,做二次研判。
保护对象扩展。 从「恶意请求」延伸到「业务交互中的数据风险」,结合上下文识别敏感数据。
AI 应用自己成了被保护对象。 大模型、AI 应用、智能体的前端对话、API 调用、工具调用都可能成为新入口——提示词注入、敏感数据泄露、内容违规、恶意机器流量导致的异常算力消耗,都得纳入运行时防护。
架构建议是分层: 高确定性场景交规则和传统引擎快速处理,复杂、模糊、需要上下文理解的场景交大模型和智能体。 这个分工比「全交给大模型」靠谱得多。
邮件安全:单封邮件的时代过去了
Agentic Email Security
BEC、账号接管、社会工程这几类攻击的共同点是:它们不靠恶意附件,靠身份冒用、业务语境欺骗和长期通信关系,攻击者甚至可以用生成式 AI 批量生成高度贴合目标企业沟通习惯的邮件。关键词、发件人信誉、恶意样本特征这套组合拳,越来越吃力。
Agentic Email Security 的分析维度要从「这封邮件长什么样」换成五个问题: 谁在发、为什么发、和谁通信、是否符合正常业务关系、这封邮件可能导致什么后果。 也就是把单封邮件放回用户、组织、历史通信和业务流程里去判断。
06对建设者的建议
从选型到落地,先动这四件事
建议一先分清「买 AI 功能」和「买 Agentic 架构」
AI 的演进分为两个阶段:Copilot 阶段,和 Agent 成为安全计算与控制单元的阶段。市面上多数产品还在第一阶段——帮你查告警、写查询、做摘要,人仍然是操作的起点,这类能力能立刻用,但天花板明确;真正改变运营结构的是第二阶段,Agent 能自己规划任务、调用工具、跨系统执行。选型时值得直接问一句:这个 AI 能不能自己动手?不能,它就是效率工具,别按架构升级来立项。
建议二把身份与权限治理放在 AI 项目之前
安全数字员工本身就是一个新的高权限数字身份。凭证、工具调用权限或智能体逻辑一旦被滥用,可能导致越权操作、敏感数据泄露,甚至直接变成一起安全事件。所以上 AI 之前先回答四个问题:这些 Agent 用什么身份、能调哪些工具、权限边界在哪、谁审计它的行为。身份治理没做,AI 越能干越危险。
建议三先接运营,再接检测
24 项里采用速度为「快」的集中在 SOC、威胁情报、XDR、ZTNA 和 Security Skills——都是运营层的活。原因不复杂:这些场景高频、重复、输入输出明确,模型的价值容易验证。检测引擎的替换则风险高、周期长,短期收益不好算。第一期的预算押在「让现有团队更快」,比押在「换掉现有引擎」更容易交出结果。
建议四先把 AI 资产盘成一张表
关于新增对象:暴露面管理要覆盖云身份、AI 应用、智能体、MCP 接口;WAAP 要防提示词注入;威胁情报要覆盖 AI 供应链。这些资产大概率还没进 CMDB,也没有对应的漏洞库和情报源。建议先做一件事:把企业内的 AI 应用、模型服务、MCP Server 和 Agent 调用链盘一遍,标注数据流向与权限范围。盘不清,后面的防护无从下手。
12 项名录是外部视角的一次标注,真正的考场在客户的机房里。
AI 赋能安全这件事,说到底要回答三个问题:能不能更早发现、能不能更快判断、能不能更稳地处置。绿盟科技在风云卫(AI 赋能安全)与清风卫(AI 自身安全)两个方向上的持续投入,正是围绕这三个问题展开——让模型真正参与攻防,也让 AI 自身被纳入防护。