
苹果突发收紧Mac权限,全是AI惹的祸
macOS,开始对 Personal Agent「关门」了。
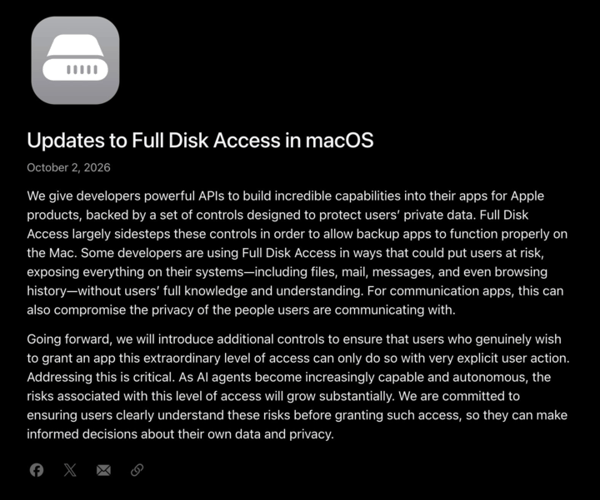
10 月 2 日,苹果发出一则简短的公告,宣布将会在后续版本收紧在 macOS 上存在多年的「完全磁盘访问」(Full Disk Access, FDA)高级权限:
一些开发者正以可能使用户面临风险的方式使用「完全磁盘访问」,在用户并不完全知情或理解的情况下暴露其系统中的所有内容……今后,我们将引入额外的控制措施,以确保那些确实希望授予应用如此高级别访问权限的用户,只有通过非常明确的用户操作才能完成授权。随着人工智能代理的能力和自主性不断增强,与这种级别访问权限相关的风险也将大幅增加。
 一项自 2018 年 macOS Mojave 10.14 开始加入的权限,为什么到了 AI 时代,突然就变得不安全了?
Personal Agent,把 macOS 的「君子协议」玩坏了
要搞清楚这件事的始末,首先要知道「完全磁盘访问」是一种怎样的功能。
在 10.14 版本之前,macOS 的文件系统权限管理和今天的 Windows / Linux 没什么两样:只要运行程序,它就可以访问当前账户身份能读取的任何文件。
但后来,macOS 逐步引进了更细致、更现代的额外隐私管理机制。以现在的版本为例, 程序默认不再能访问邮件、聊天信息、浏览器记录、Time Machine 备份和第三方软件用户数据等高敏感信息,除非用户为某个程序手动授予「完全磁盘访问」权限。
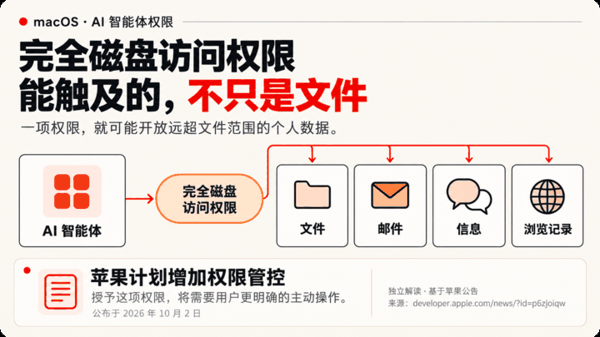 之所以要留下这个「后门」,是因为杀毒、文件备份、企业 IT 管理等少数软件天然要求遍历整个文件系统才能正常工作。如果它们访问每个敏感数据都需要用户手动授权,那结果只会是弹窗无数,根本无法使用。
但允许这些软件使用「完全磁盘访问」,前提是一种心照不宣的「君子协议」:macOS 相信备份软件访问全盘只是为了原样复制每个文件,杀毒软件访问全盘只是为了监控文件修改和恶意行为……理论上,它们一心只为工作,对用户的隐私数据本身不感兴趣,也不会侵害用户的权益。
这是 macOS 内部的「宙斯法则」。长期以来,这套机制都运行得很好,一切相安无事。
直到 AI Agent 破门而入。
尤其是以 Muse 为代表的 Personal Agent 们,全然没有老派软件的客气。为了更好地理解你的目标和偏好,去「管理个人生活」,它们不仅申请「完全磁盘访问」权限,还要通过这个渠道大量读取用户的个人隐私信息,比如日程、邮件沟通对象、聊天主题等,并将这些信息转化成用户画像和个人上下文,以此决定下一步的行动。