
锁屏形同虚设!Win 11又爆安全漏洞:不用密码也能进设置
快科技11月20日消息,安全研究员Nightmare Eclipse于昨日披露了一个名为FastUnlock的Windows 11严重安全漏洞。
该漏洞允许攻击者在无需输入密码或PIN码的情况下,通过系统内置的辅助功能绕过锁屏限制并执行恶意代码。
据安全机构ThreatLocker独立验证显示,即便是启用了BitLocker全磁盘加密的系统,在该漏洞面前也无法提供有效防护。
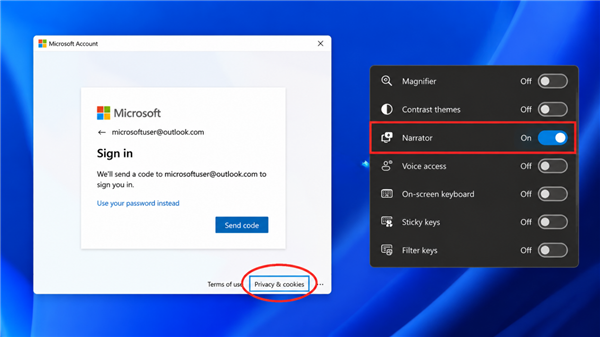 本次漏洞的核心指向了Windows 11的讲述人(Narrator)功能。讲述人原本是为视障用户设计的屏幕阅读器,通过语音反馈帮助用户操作电脑。
不过研究员发现微软在近期更新中重构了该功能的交互界面,却未能严格限制其在锁屏状态下的行为逻辑。
简单来说,攻击者可以利用这一设计疏忽,在未登录状态下通过特定的键盘组合键与隐藏窗口进行交互。
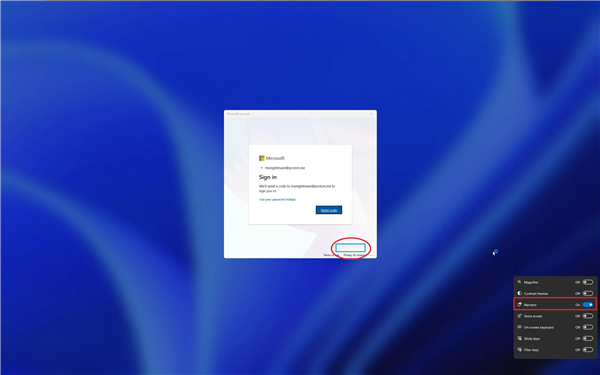 具体的渗透过程发生在微软账户的恢复界面中。攻击者在唤醒讲述人功能后,利用键盘导航定位到隐藏的“数学阅读设置”选项。触发该选项后,系统会自动弹出一个完整的“系统设置”窗口。
说白了,这就好比是在锁着的大门上开了一个通风口,攻击者虽然没有钥匙,但可以通过这个通风口伸手进去拨动室内的开关,从而在未经授权的情况下访问系统核心功能。
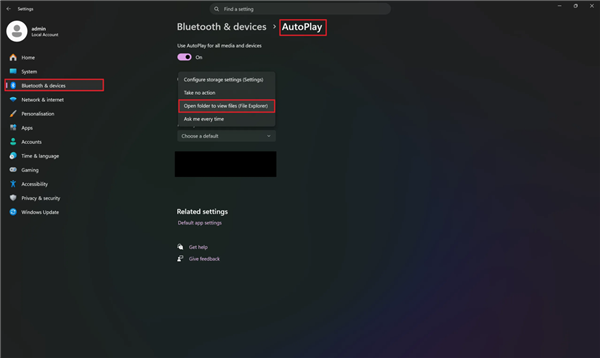 一旦进入设置界面,攻击者便具备了调用外部存储设备(如U盘)中程序的能力。不过,需要指出的是,该操作目前是在受限的“WSIAccount”账户环境下运行的。
WSIAccount是Windows专为锁屏环境设置的低权限账户,并不具备管理员(Administrator)权限。这意味着攻击者虽然能运行代码,但无法直接访问被锁定用户的私人文档或更改全局系统配置。
这种权限隔离机制在一定程度上降低了该漏洞的破坏力,但依然构成了实质性的安全威胁。
根据研究员提供的测试报告,该漏洞在已安装2026年11月安全补丁的Windows 11 26H2版本上表现稳定,具有极高的触发成功率。
目前尚不清楚Windows 10或其他旧版本系统是否受到波及。虽然此类攻击需要攻击者物理接触目标计算机,但对于在公共场所、办公室环境中使用电脑的用户来说,这依然是一个不可忽视的安全隐患。