
PHP现严重漏洞波及全球!黑客抢先发起攻击,官方发文提醒→
PHP现严重漏洞波及全球!黑客抢先发起攻击,官方发文提醒→
2026年10月22日 14:46
近日,工业和信息化部 网络安全 威胁和漏洞信息共享平台(NVDB)监测发现,PHP存在两个远程代码执行超危漏洞,危害严重。
工业和信息化部NVDB称,PHP是一款广泛用于Web开发的开源服务器端脚本语言。由于其存在两个超危远程代码执行漏洞,未经身份验证的攻击者可利用其远程执行任意代码,造成服务器受控、敏感信息泄露、业务中断等危害。受影响的PHP范围包括:8.5系列<8.5.12、8.4系列<8.4.27、8.3系列<8.3.36、8.2系列<8.2.35、8.1系列及更早版本。<>
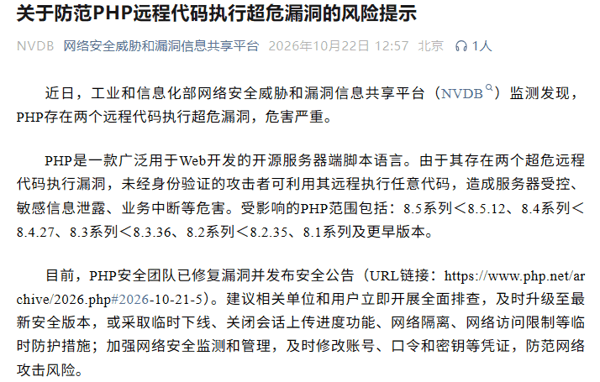 目前,PHP安全团队已修复漏洞并发布安全公告。建议相关单位和用户立即开展全面排查,及时升级至最新安全版本,或采取临时下线、关闭会话上传进度功能、网络隔离、网络访问限制等临时防护措施;加强 网络安全 监测和管理,及时修改账号、口令和密钥等凭证,防范网络攻击风险。
据财联社报道,当地时间20日,PHP高危漏洞信息在网上提前泄露,PHP安全团队被迫确认并公布发布时间,黑客趁机抢在补丁上线前数小时发起攻击。
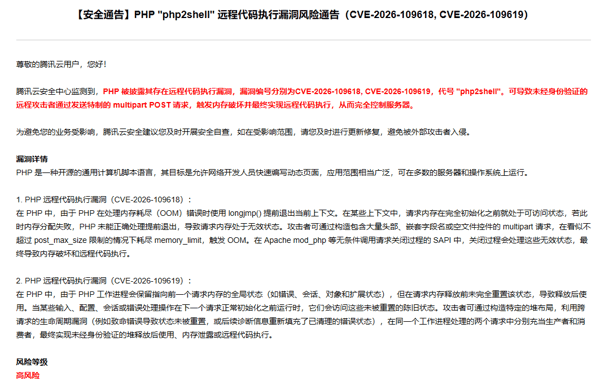
腾讯云 也在10月21日晚发布PHP "php2shell" 远程代码执行漏洞风险通告。
腾讯云 安全中心监测到,PHP 被披露其存在远程代码执行漏洞,漏洞编号分别为CVE-2026-109618, CVE-2026-109619,代号 "php2shell"。可导致未经身份验证的远程攻击者通过发送特制的 multipart POST 请求,触发内存破坏并最终实现远程代码执行,从而完全控制服务器。
腾讯云 提醒,未经身份验证的远程攻击者利用该漏洞可在服务器上以 Web 工作进程账户身份执行任意代码,可能导致服务器完全沦陷、敏感数据泄露或恶意软件植入等危害。
 此外,阿里云安全团队、奇安信CERT等也相继发布风险通告,提醒相关企业尽快开展自查,并升级修复。
多国政府网站及公共服务平台也因该漏洞紧急下线。据第一财经报道,由于有报道称黑客利用漏洞入侵网站,政府机构作为预防措施在修复前关闭了网站。在荷兰,多个组织效仿国家 网络安全 中心,将面向公众的网站下线,包括鹿特丹港、政府门户 Overheid.nl、国家足球协会KNVB、全国五大政党网站以及若干 医院 网站。
此外,丹麦市政IT公司Kombit表示,已关闭包括国家学校 通信 平台在内的多项服务。芬兰的网站中断更为普遍,国有IT服务提供商Valtori表示,政府公共网络服务已“作为预防措施”被下线。法国内政部表示,已暂时关闭地方政府行政网站,等待安全修复。
( 综合 自网络安全威胁和漏洞信息共享平台、财联社、第一财经、公开信息)
(文章来源:大河财立方)
主题:新股|PHP现严重漏洞波及全球|基金|官方发文提醒→|美股