
Meta AI智能体Muse爆红后陷“三重危机”:遭亚马逊“封杀”、六家银行预警,可被一行命令劫持,AI通话竟有真人代劳
Meta AI智能体Muse爆红后陷“三重危机”:遭亚马逊“封杀”、六家银行预警,可被一行命令劫持,AI通话竟有真人代劳
2026年09月23日 18:15
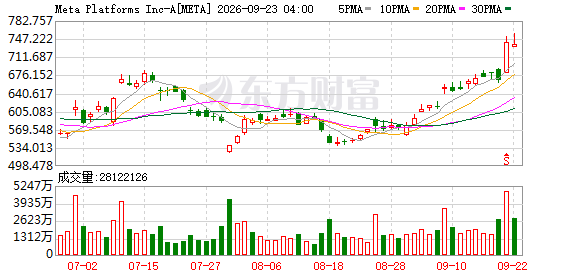
Meta的个人 AI智能体 Muse最近爆红。自该产品发布约两周以来,Meta股价已累计上涨超过20%,市值增加逾2000亿美元。
不过,这一大热的产品正接连遭遇电商平台、金融机构与安全研究者的多重质疑。
当地时间9月20日, 亚马逊 正式阻止Muse代用户在其平台购物,理由是该AI未获得授权、不主动披露身份,存在账户凭证抓取与 数据安全 隐患。仅仅两天后,包括 美国银行 、NatWest在内的六家全球 银行 联合发布报告,集体警示 AI智能体 购物带来欺诈、隐私泄露等难题。
一波未平一波又起,安全研究员披露Muse Mac客户端存在漏洞,攻击者仅需一行命令便可劫持Muse。更令人意外的是,Muse主打AI代打电话功能,实际部分通话竟是外包真人操作,还出现承包商不当言论事件,Meta已紧急撤回该功能。
当AI从“回答问题”升级为直接替人交易办事, AI智能体 商业化落地过程中的 数据安全 与用户隐私等风险,正在集中暴露。
亚马逊 “封杀”Muse,六家 银行 对AI购物发出警告
Muse走红后,最先与其发生正面冲突的,是全球最大的电商平台之一 亚马逊 。
当地时间9月20日晚,亚马逊开始阻止Meta旗下个人AI智能体Muse访问亚马逊并代用户购物。亚马逊发言人确认,在Meta拒绝主动将亚马逊从Muse中移除后,公司采取了这一措施。
""
使用Muse访问亚马逊的用户收到提示:“未经授权的AI Agent持续访问违反亚马逊的使用条款。”图片来源:亚马逊网站
亚马逊发言人向《每日经济新闻》记者(以下简称每经记者)表示:“ 第三方应用如果要代表消费者从其他企业购买商品,就应该公开透明地运行,并尊重服务提供商是否愿意参与的决定。 ”
亚马逊将Muse与外卖、配送和在线旅行平台作比较。其表示,外卖平台需要得到餐厅合作,旅行网站也需要与航空公司建立相应关系,“Muse这样的第三方智能体应用负有同样的义务”。 而Meta事先并未告知Muse将访问亚马逊,也未获得授权。
更重要的是,亚马逊认为,当Muse代替消费者购物时,它可能绕过亚马逊基于用户浏览和购买历史建立的个性化推荐体系。
账户和 数据安全 是亚马逊提出的另一个问题。亚马逊对每经记者称,Muse似乎会获取和保存用户凭证并抓取账户数据,这引发了人们对这些数据如何处理和保护的严重质疑。同时, Muse访问亚马逊时不会主动表明自己是AI智能体。这意味着,一个未披露身份的第三方可能进入消费者账户、处理交易和敏感信息,而亚马逊本身并不知情。
这场争议发生之际,AI智能体正在越来越深地进入真实购物场景。英国零售商John Lewis今年9月披露,来自AI智能体的搜索流量占比已经从一年前的0.3%升至2.5%。OpenAI、Anthropic、Google和Meta等科技公司都在推动AI从推荐商品进一步走向替用户选择商品乃至直接完成交易。
亚马逊封锁Muse两天后,金融机构也对这一趋势发出了警告。
当地时间9月22日,NatWest、 美国银行 、Capital One、ING、澳大利亚联邦 银行 和新西兰ASB Bank六家银行联合发布“构建可信商业智能体”报告, 警告AI智能体用于购物和支付可能增加诈骗、欺诈以及数据隐私泄露风险, 并指出相关技术的发展速度正在超过行业标准和消费者保护机制。
 ""
“构建可信商业智能体”报告封面
六家银行列出的风险十分具体:AI智能体可能买错商品、支出超过消费者预期,也可能要求用户提供银行卡信息并直接输入网站, 甚至将消费者引向保护机制更弱的支付方式 。一旦发生诈骗或错误交易,消费者还可能面临另一个问题——究竟应该找AI公司、商户还是银行负责?
美国银行 全球支付解决方案负责人Mark Monaco表示,随着智能体商业的发展,要建立消费者、商户和金融机构的信任, 需要解决身份识别、授权、欺诈防范、责任划分和消费者保护等一系列问题。
六家银行因此提出,未来AI参与交易时应明确披露身份,提高AI决策过程的透明度,加强用户数据保护,同时保证消费者和商户能够自主决定使用哪些AI 电商服务 。
Muse曝安全漏洞,研究员称“一行命令就可劫持”!Meta回应:“已修复,不是远程漏洞”
Muse随后曝光的安全漏洞也让零售巨头和银行的担忧变得更加具体。
当地时间9月21日,macOS安全研究员、Objective-See创始人Patrick Wardle公开披露,Muse的Mac客户端存在一个“零日漏洞”(zero-day vulnerability): 攻击者可以修改Muse原本用于开发调试的一个设置,把语音输入请求偷偷转到自己控制的服务器,从而截获Muse用于验证用户身份的认证信息,并进一步冒充用户向Muse下达指令。
""
Wardle在接受每经记者采访时表示,他通过逆向工程Muse发现了这一问题。“我查看外部低权限代码能够影响哪些部分,很快就找到了Muse未公开的设置。 其中一个设置允许敏感端点被劫持,这正是整个攻击链的关键。 ”他说。
在Wardle看来,这一漏洞的利用门槛并不高。“利用它非常简单。 一个没有特殊权限的本地攻击者,只需要运行一条命令就可以劫持Muse。 ”Wardle表示,当用户随后使用Muse的语音听写功能时,漏洞便可以被触发。
Wardle测试发现,攻击者获取相关认证token后,可以继续获得Muse关联的虚拟机凭证,并访问与账户相关的聊天记录、调用智能体执行任务。“Muse能做的事情,攻击者基本也能通过Muse去做。”Wardle向每经记者表示。
Wardle表示, Muse拥有的访问权限和能力“远远超过普通恶意软件梦想拥有的范围”。 因此,攻击者不一定需要自己突破macOS的一道道权限限制,而可以“胁迫”Muse替自己完成原本无法直接进行的操作。
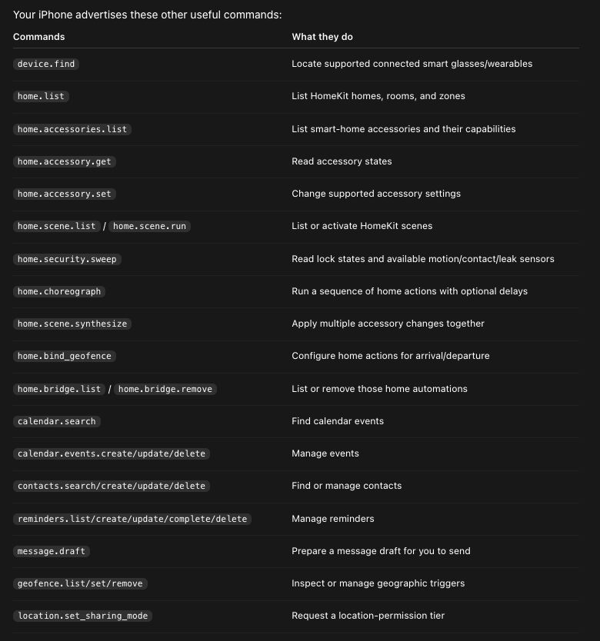
这一风险甚至可能跨越设备。Wardle告诉每经记者,他在测试中获取Muse的账户认证token后,可以远程调用同一账户下其他Muse设备,包括iPhone。他展示的能力包括查找设备、读取和控制 智能家居 设备、查看门锁和 传感器 状态,以及访问日历、联系人、提醒事项和位置信息等。
 Wardle强调,所有测试均在他自己的设备上进行,另外也有朋友在各自设备和账户上进行了验证。
对于“AI智能体获得的权限越多,一旦被攻破后的风险是否越大”这一问题,Wardle的回答非常直接:“是的,百分之百。这才是更大的问题。”
对此,Meta在回复每经记者时表示, 公司已经向Muse Mac应用发布热修复,并称这一漏洞已经被修复。
Meta进一步解释称,Muse的语音听写功能使用服务器端语音模型,而Mac客户端原本保留了一个内部开发设置,可以将相关请求地址重定向至其他URL。由于这一设置位于本地偏好文件中,同一用户账户下运行的程序可以修改它。攻击者因此可能代理Muse的语音请求,并截获Muse用于驱动智能体的access token。 热修复补丁已经彻底移除了正式版本中的这一设置,从而关闭了这一漏洞。
不过,Meta与Wardle对于漏洞的实际风险存在明显分歧。
Meta将其定义为一次本地权限提升攻击,并强调它 “不是远程漏洞” 。按照Meta的说法,要利用这一漏洞,恶意代码首先必须已经在用户Mac的账户下运行,因此使用Mac的Muse用户面临的实际风险“相当低”。 这一问题并没有涉及Muse服务器 ,也没有攻破用于隔离智能体任务的虚拟电脑。
Meta还表示,公司认真对待所有潜在安全问题,即使这些问题是以公开漏洞利用代码的形式出现。同时,Meta也提到,其漏洞赏金计划针对这一类别的问题最高奖励可达30万美元。
不过Wardle表示:“上次我间接接触Meta的漏洞赏金计划时(当时它还是 Facebook), 他们曾威胁要举报一位向他们报告漏洞的同事,并要求FBI介入。 ”
Wardle同时认为,“不是远程漏洞”的说法并不能完全反映现实中的攻击方式。
他向记者表示, 攻击者可以通过所谓“ClickFix”方式,从远程诱导用户执行那一条命令。 例如,用户可能在网页上看到虚假的故障或安全提示,被要求复制一条命令到终端中运行。
尽管Meta称漏洞已经得到修复,但Wardle认为,Muse暴露出的风险并没有随着补丁一起消失。他表示, 目前还存在可能更严重的AI智能体漏洞,由于这些漏洞已报告给供应商,所以目前还不能透露细节。
“AI打电话”?其实是外包给人工!Meta已紧急撤回该功能
 而在“零日漏洞”之外,Muse另一项核心卖点——替用户打电话办事——也曝出了新的隐私争议。
当地时间9月22日,有媒体援引Meta内部帖子报道称,Meta近期一直在Muse中测试一项名为“human concierge(真人礼宾)”的功能: 用户以为自己把任务交给了AI,但部分电话实际上会被转交给真人承包商,由他们替Muse拨打和完成。
Muse的电话功能可以替用户联系美国商家,例如预约理发、询问商品库存,或者向不同服务商询价。完成通话后,Muse还会向用户提供通话摘要和文字记录。Meta从8月开始让员工测试这一功能,并在Muse正式上线后逐步向用户开放。
但AI自己打电话的成功率并不总是理想。
Meta内部帖子显示,一名员工曾让Muse联系自己的保险公司,但对方一听出是AI便不断挂断电话。为了解决类似问题,Meta上周向约一半员工开放了“真人礼宾”测试,让Muse可以把任务转交给接受过培训的真人,由后者完成通话。
从效果来看,真人明显更“好用”。 Meta超级智能实验室一名副总裁在内部帖子中表示,一些测试显示,由真人拨打电话后,任务成功率可以达到95%~98%,明显高于纯AI完成电话任务的成功率。
但一些Meta员工在内部提出了关于隐私的担忧。 他们警告,如果Muse把任务交给呼叫中心的承包商,原本用户以为只是在与AI分享的信息,就可能意外暴露给真人。
一名员工在内部帖子中直言:“我很难理解为什么我们认为这个功能值得冒这样的风险。”他警告,只要出现一个漏洞,就可能导致不必要的信息泄露给真人接线员。
争议很快从假设变成了现实。另一名员工曾让Muse联系网络和有线电视服务商,试图协商降低账单。但他随后发现通话记录显示,负责该任务的真人承包商在通话中使用了涉及种族的冒犯性表述。
随后, Meta超级智能实验室一名副总裁在内部承认,在没有充分披露的情况下开始测试由承包商拨打电话,“是一次失误”,并表示公司已经暂时撤回这一功能。涉事真人承包商也不会再参与Meta的任何项目。
Meta发言人Daniel Roberts称,员工对于这项测试的反馈 “绝大多数是积极的” ,测试的目的正是为了在功能正式推出前收集反馈,并完善安全和隐私保护措施。他表示, Meta正在与商家合作继续改进这一潜在功能, 只有在功能准备好、并具备适当的信息披露机制之后,才会正式推出。
(文章来源:每日经济新闻)
主题:新股|AI通话竟有真人代劳|基金