
PHP曝出php 2 shell高危漏洞!腾讯云紧急提醒修复
快科技10月22日消息,日前,腾讯云发布PHP“php2shell”远程代码执行漏洞风险通告, 披露PHP存在两个远程代码执行漏洞,编号分别为CVE-2026-109618和CVE-2026-109619,风险等级为高风险。
据介绍,攻击者无需身份验证,即可通过发送特制的multipart POST请求触发漏洞,造成内存破坏,最终实现远程代码执行,严重情况下可能导致服务器被完全控制。
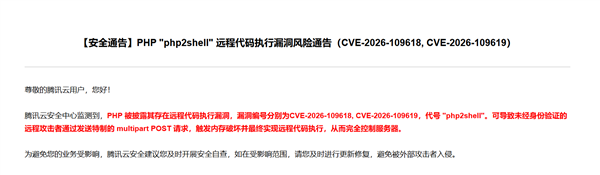 具体来看,CVE-2026-109618与PHP处理内存耗尽(OOM)错误时的异常退出机制有关。
在特定情况下,内存分配失败可能导致请求内存处于无效状态,后续处理过程中进而引发内存破坏和远程代码执行。
另一个漏洞CVE-2026-109619则与PHP工作进程跨请求保留的全局状态有关。
由于部分状态未在请求内存释放前完全重置,后续请求可能访问已经失效的内存,进而引发释放后使用等内存安全问题,最终可能导致远程代码执行。
腾讯云指出, 攻击者成功利用上述漏洞后,可以Web工作进程账户的身份执行任意代码,可能造成服务器完全沦陷、敏感数据泄露或恶意软件植入等后果。
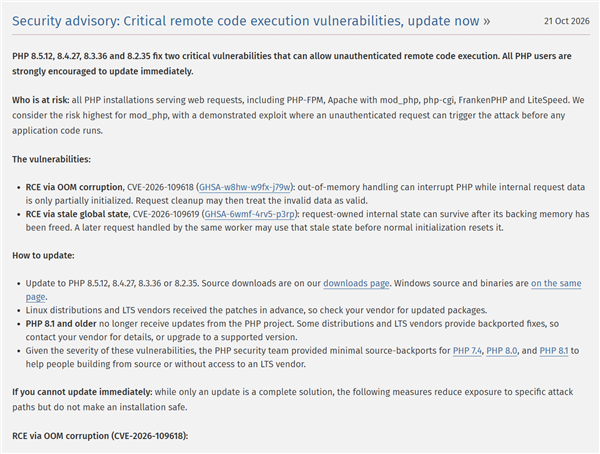 在影响版本方面, 腾讯云列出了以下存在漏洞的版本范围,并给出了对应的安全版本:
PHP 8.2:低于8.2.35的版本,建议升级至8.2.35或更高版本。
PHP 8.3:低于8.3.36的版本,建议升级至8.3.36或更高版本。
PHP 8.4:低于8.4.27的版本,建议升级至8.4.27或更高版本。
PHP 8.5:低于8.5.12的版本,建议升级至8.5.12或更高版本。
针对上述漏洞,腾讯云建议用户及时开展安全自查,评估业务是否受到影响,并尽快升级至对应安全版本。
升级前应做好数据备份,避免修复过程中出现意外。
此外,腾讯云表示,旗下腾讯T-Sec主机安全已支持相关漏洞检测,Web应用防火墙和云防火墙也已支持相应防护。
相关用户可通过PHP官方网站下载更新版本:https://www.php.net/downloads.php
 【本文结束】如需转载请务必注明出处:
新浪科技公众号
“掌”握科技鲜闻 (微信搜索techsina或扫描左侧二维码关注)
大厂醒悟了,卷模型不如卖芯片
A社“AI末日”资本黑手被揪出,炒作焦虑为IPO圈钱!难怪仇视DeepSeek开源
中银基金换帅:风控“守门”,难破“偏科”
国家癌症中心公布发病前五癌症:死亡率之首不意外
国家数据集团领导班子成员一览(附简历)
独家:国家数据集团今日正式成立! 班子成员也定了!
满足这些条件 微信聊天记录才能当证据
马斯克回应特斯拉SpaceX合并:已成立特别委员会研究 合并有很多好处
流浪宠物爱心博主感染罕见真菌病逝 年仅27岁
新央企国家数据集团,领导班子亮相
我们拒接是对陌生信任流失!全国陌生电话接听率暴跌70%:广东人最不爱接电话上榜
外卖这门生意,国内外餐饮大牌越做越认真
又一地宣布生物地理不计入中考总分:此前北京等都已经开始执行
问界发布关于陕西省榆林神木市车辆事故的说明:事发时车辆处于人驾状态,车速 139.1km/h
陕西神木警方回应问界汽车起火:系单方事故,司机已遇难
最高赔偿487万!宝马员工争着离职挤崩内部系统
小米10倍投入造安全好车!雷军:汽车产业如果没有安全 其他都是0
雷军:未来5年 小米在硬核科技领域砸2000亿元
车身加长425毫米 激光雷达、闪充上车!比亚迪第二代海鸥上市:置换6.29万起
男子称搭乘火车时吸“二手烟”致身体不适 起诉铁路部门被驳回
马斯克被曝“下令”对乌军限速星链,特朗普:我本人和马斯克均与此事无关
比亚迪回应L3车辆落地时间:有望在2028年落地 更高阶智驾再等1-2年
宇树发布“H2-X 功夫传奇守护”人形机器人,徒手抬汽车、一脚踢凹车门