
给物联网装上"哨兵",实时入侵检测与防御系统解析
给物联网装上"哨兵",实时入侵检测与防御系统解析 | MDPI ASI
论文标题:Real-Time Large-Scale Intrusion Detection and Prevention System (IDPS) CICIoT Dataset Traffic Assessment Based on Deep Learnin
论文链接: https://www.mdpi.com/2571-5577/8/2/52
期刊名: Applied System Innovation
期刊主页: https://www.mdpi.com/journal/asi
一、引言
从智能医疗、智能交通,到智慧农业、智慧城市,物联网(IoT)正在连接越来越多的设备与应用场景。设备变得更智能的同时,网络也面临着更多潜在的安全威胁。在庞大复杂的物联网系统中,大量设备持续产生并交换数据,而 DDoS、DoS、中间人攻击(MITM)、Mirai 僵尸网络攻击以及侦察扫描(Recon)等威胁,也在不断寻找可以突破的入口。如何及时识别这些威胁,并在发现异常后迅速采取防御措施,仍然是一个值得关注的问题。
针对这一挑战,来自美国佛罗里达农工大学的研究团队构建了一套融合深度学习多层感知机(DLMLP)与入侵防御机制的系统模型——DLMIDPSM。基于CICIoT2023 数据集,此模型将入侵检测(IDS)与入侵防御(IPS)结合起来,不仅能够识别包括五类入侵攻击和一类良性流量在内的六大类网络流量,还能根据检测结果自动触发相应的防御措施。这为进一步探索面向大规模物联网环境的自动化安全防护方案奠定了基础。
二、材料与方法
要让入侵检测模型具备实际应用价值,除了模型本身的识别能力,也需要有贴近真实场景的数据作为支撑,更重要的是能够在检测之后进行响应。围绕这一思路,研究团队从实验环境搭建、网络流量采集,到模型训练与防御机制设计进行了完整的实验验证,并通过与传统机器学习方法对比,进一步评估模型的表现。
研究团队没有依赖仿真环境,而是在 CIC(加拿大网络安全研究院)实验室中,使用真实的传感器、摄像头、微控制器和树莓派等设备,搭建了一套包含超过 106 台物联网设备的实验拓扑(IDPST)。其中,直接参与攻击实验的设备超过 68 台,另有 39 台 Zigbee 设备通过 6 个网关连接组网。
整套网络由交换机、无线接入点和千兆网络分流器(network tap)等设备组成,可以在不影响正常通信的情况下,对网络中的良性流量和恶意攻击流量进行捕获,为后续的数据分析和模型训练提供真实的网络流量样本。
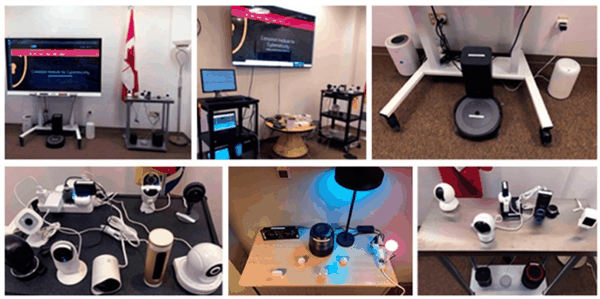
图1. CIC实验室物联网设备拓扑.
三、分析与结果
在搭建好的实验环境中,研究团队针对 IoT 设备实际执行了 33 种入侵攻击,并将相关流量归为 DDoS、DoS、中间人攻击(MITM)、Mirai 僵尸网络、侦察扫描(Recon)以及良性流量六大类。
整个攻防实验持续超过 20 小时,累计产生超过 520 GB 的原始网络流量。研究团队将这些数据按照不同大小的数据包批次进行并行处理,并提取上百个网络流量特征,最终整理形成可用于模型训练的结构化数据集。这样得到的数据,不仅包含不同类型的攻击流量,也保留了真实 IoT 网络环境中的良性通信。