
31.6万人抢购,豆包手机预约开售!智能体手机将批量上市,安全仍要打补丁
31.6万人抢购,豆包手机预约开售!智能体手机将批量上市,安全仍要打补丁
2026年09月15日 06:34
9月14日,豆包手机助手消费者版本正式发布。搭载该助手的中兴努比亚 NaviX Ultra,将成为业内首款量产上市的原生智能体手机,业界俗称“豆包手机”。
目前,豆包手机已开启预约,将于9月16日正式发售。仅努比亚 京东 旗舰店一个渠道,31.6万人已预约抢购,市场关注程度可见一斑。
值得关注的是,豆包手机二代放弃了工程样机阶段“模拟人类操作”的技术方案,转而采用与第三方平台共建协议的折中路线。这一转向,也为整个智能体手机行业提供了一份参考答案。
系统集成
与在手机上安装豆包App不同,豆包手机助手由字节跳动与手机厂商在底层系统上深度合作推出。该手机在用户交互、任务执行、本地记忆与检索等核心体验上,均优于常规的豆包App。
据介绍,豆包手机支持语音、AI键等多种唤醒方式,以适配不同使用场景。其中,专属AI键内置指纹鉴权能力,完成本人验证后无需二次解锁,即可直接调用助手执行任务。在语音唤醒方面,豆包手机还针对远场、内噪及嘈杂环境等场景进行了专门优化。
相较于安装豆包App的普通手机,豆包手机具备三项核心能力,其中最核心的是屏幕问答能力。
用户无需额外截图或切换应用,即可让豆包结合当前屏幕内容继续处理任务。记者在官方演示视频中看到,用户打开相机对准室内环境,说出“根据这个装修风格,帮我选一个长度1.2米以内,价格不超过1000元的柜子”,豆包便能结合画面信息与用户要求,在电商平台中找出符合条件的商品推荐。
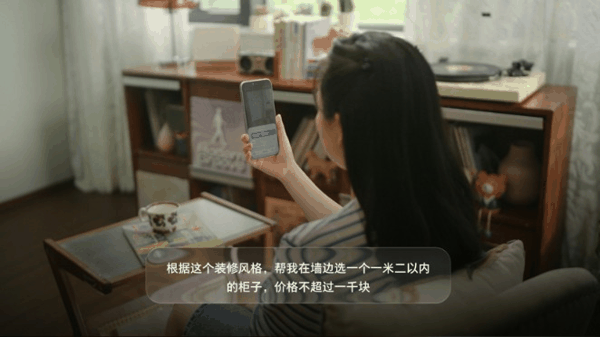 屏幕问答能力是豆包手机的核心功能之一。
此外,豆包手机还能够沉淀用户的聊天记录与历史信息,提供更好的个性化服务,不再像豆包App那样“转瞬即忘”。为此,豆包手机为本地数据提供了检索工具,可在用户需要时快速调取相册、短信、便签等信息。
办公与任务执行的强化也是豆包手机的优势之一。以出行场景为例,用户一句“帮我叫一辆去公司的车”,豆包即可自动确认常用地址、选择车型并发起下单。
更关键的是,依托字节跳动旗下飞书与豆包的AI能力,豆包手机进一步强化了办公智能体功能,用户在手机上的诸多操作将保存在本地,作为专属隐私数据,用于训练更懂用户的个人智能体。
目前,豆包手机已开启网络预售,售价尚未公布,但业内预计将超过5000元。
关键转向
豆包手机的上市,意味着智能体手机发展实现了一次关键转向。
去年12月发布的豆包手机工程样机版本,采用的是GUI(图形用户界面)模式,即AI通过识别手机屏幕上的文字、按钮与输入框,再模拟点击、滑动、输入等动作来操作手机。
这种方案相当于让AI代替用户“接管”手机,AI几乎可以对任何应用下达指令,甚至连密码输入等敏感信息也能一览无余。
然而,这种越界行为很快引发了各大应用平台的反击。微信、淘宝、支付宝等平台陆续将AI的模拟行为识别为异常操作并触发风控警报,相继封锁了相关权限。
正因如此,豆包手机放弃了纯GUI方案,转而拥抱MCP(模型上下文协议)对接第三方应用。
MCP由美国Anthropic公司发布,一经推出即获得多数模型公司的支持。它相当于为AI模型提供了一套统一的标准接口,只要第三方工具支持该接口,模型就无需再逐一对接每一个工具。
“MCP统一大模型接口,就相当于电脑和手机统一了数据线接口。”阿里云智能集团资深副总裁刘伟光表示,MCP降低了大模型与外部系统的集成门槛,加速了 AI应用 爆发的“最后一公里”。目前, 阿里巴巴 、 百度 、字节跳动、腾讯等大厂均已支持MCP协议。
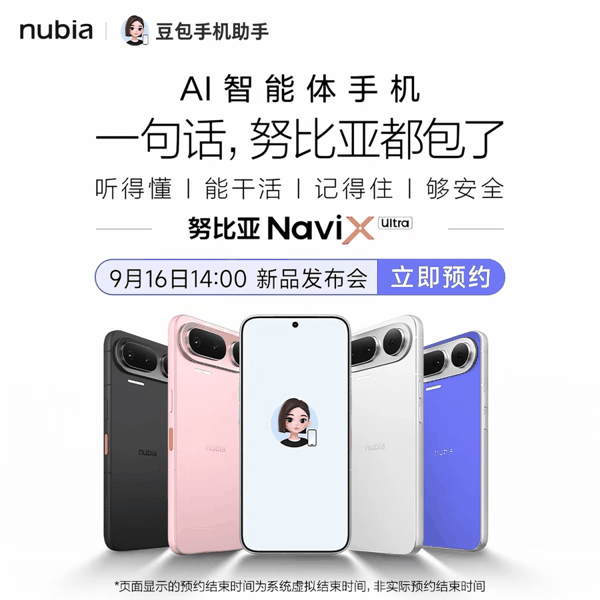 豆包手机已开启预售。
不过,记者从外部信源获悉,豆包手机在MCP方案上,仍然保留了部分GUI功能,采用了GUI+MCP相结合的混合模式。
豆包相关人士向记者解释称,GUI仍是一项快速发展的前沿能力,字节希望与合作伙伴共同构建开放、规范的手机 AI应用 生态。同时,豆包将充分尊重开发者意愿,对明确拒绝相关操作的第三方应用不进行自动化操作。
为此,豆包手机推出了“屏幕自动化操作声明协议(SAEP)”,并同步启动为期30天的规则公示。根据该协议,第三方应用可自主声明操作边界,明确允许或拒绝AI助手在本应用内进行屏幕自动化操作。
安全隐忧
豆包手机上市,只是智能体手机走入市场的第一步。据悉,阶跃星辰STEPX Neo等智能体手机也将陆续上市。
伴随而来的风险,正引发市场的广泛关注。
“智能体正在成为数字世界里的新主体。安全体系既要知道它是谁、代表谁、能够访问什么,也要看清它为什么行动、正在做什么。”蚂蚁集团大安全副总裁、信息安全事业部总经理王宇表示,只有把智能体的身份、权限、意图和行为贯通起来,才能让智能体真正做到可信、可控、可追溯。
即便是被行业广泛认可的MCP协议,也并非没有安全隐患。全球安全 人工智能 联盟(CoSAI)发布的《MCP安全白皮书》指出,MCP引入的“架构级安全风险”,无法通过补丁或配置修改加以解决。
记者了解到,MCP主要存在三类潜在漏洞:一是间接指令注入,攻击者可通过在共享文档或第三方接口(API)中植入恶意指令,诱使MCP服务器在无意中执行危险操作。二是同名工具仿冒,恶意MCP服务器可注册名称相似的工具,诱导AI调用错误的工具。三是“信任—投毒”攻击,攻击者先发布合法MCP服务器,积累信任后再突然更新为恶意代码。
目前,安全人员已发现近7000个暴露在公网的MCP服务器,其中约半数没有任何授权控制。
为此,行业正在积极为智能体安全“打补丁”。前不久,北京金融科技产业联盟发布《智能体技术金融应用安全要求》团体标准,其中明确手机端第三方智能体未经金融机构授权,不得利用系统权限自动化读取、操作金融应用软件GUI界面,同时还要求智能体操作金融App须同时获得用户与金融机构的“双重授权”。
在刚落幕的外滩大会上,蚂蚁集团也发布面向智能体商业活动的信任基础设施APASS。“APASS帮助参与方确认协作的智能体是谁、代表谁、获得了什么授权、当前是否可信,并在出现问题后提供追溯依据。”蚂蚁集团AI支付安全负责人陈树鹏披露,目前APASS已接入442家智能体服务供给方。
(文章来源:上观新闻)