
博通为VMware新增虚拟机监控程序防护能力
鉴于 AI 驱动的攻击在速度与数量上持续攀升, 博通 公司(Broadcom Inc.)今日推出 VMware HyperArmor 软件。该产品可为 VMware Cloud Foundation 底层的 虚拟机 监控程序 (hypervisor)提供防护,让管理员获得更充裕的时间来测试和部署安全补丁。
本次在法兰克福举办的 VMware Explore 大会上正式发布的 HyperArmor,主要针对虚拟化基础设施的两类常见入侵途径:被盗取的 root(管理员)凭证,以及尚未打补丁的安全漏洞。它集成主机级虚拟补丁技术、可执行程序与脚本管控,同时为 VMware ESX 主机的远程访问提供多因素认证。
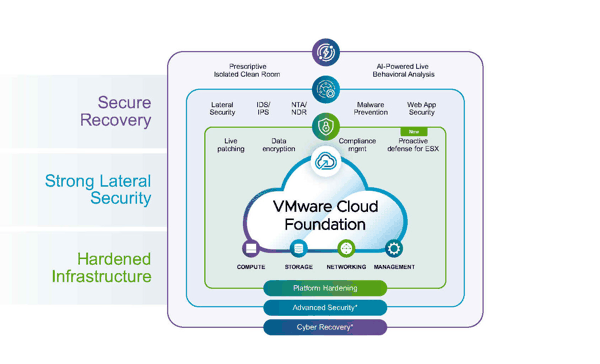 博通 高管表示,这款产品旨在应对攻击爆发速度已经超过企业基础设施软件更新速度的现状。
“企业甚至没有足够时间对单条告警信息做研判,更不可能以机器的速度完成补丁部署。” 博通 云平台、基础设施与解决方案事业部副总裁兼首席营销官普拉尚特・谢诺伊(Prashanth Shenoy)表示。
HyperArmor 直接工作在 ESX 层,ESX 部署于物理服务器之上,承担 虚拟机 的底层支撑。保护 虚拟机 监控程序 至关重要,因为它承载着该主机之上运行的全部业务负载。
虚拟补丁功能可以检测并拦截恶意行为, 无需改动底层基础设施软件 。博通称,缓解漏洞既不需要重启主机,也不用升级软件,基础设施团队可以从容安排官方补丁的测试与安装计划。
参与 HyperArmor 研发的博通杰出工程师陈埃里克(Eric Chen)特别强调,该防护方案是为管理员争取缓冲时间,并非替代系统升级工作。
“我们仍然强烈建议用户完成补丁修复,这才是正确的做法,但这套方案本质上为你争取了时间。” 陈埃里克谈到。他补充,客户环境会源源不断收到各类补丁,企业希望减轻必须立刻部署每一项更新带来的压力。
HyperArmor 还会为 ESX 主机建立合法操作基准集,ESX 主机本身运行的进程集合规模小且相对固定。软件会盘点现有脚本并允许其自动运行,新增脚本则必须经过管理员审批;未经授权的可执行程序与脚本会被默认拦截。
陈埃里克介绍,这套思路和面向通用应用的安全工具不一样。博通清楚虚拟机 监控程序 应当运行哪些进程,因此可以直接在主机内部执行管控,而不是单纯依靠网络检测。
博通表示,该产品持续监控主机进程与行为,带来的性能开销微乎其微, 不需要在每一台客户虚拟机内部部署安全代理程序 。
第三项核心组件是将多因素认证集成进 ESX 的 SSH 安全外壳登录流程。用户除输入常规 SSH 账号密码外,还必须完成基于时间的一次性密码(TOTP)二次身份校验。博通称,即便攻击者窃取到 root 密码,缺少第二重凭证,依然无法登录命令行。
HyperArmor 与 VMware vDefend 形成互补,vDefend 负责网络层与业务负载层安全,包含微分段、流量检测、网络层面虚拟补丁。VMware Avi 负载均衡器则用于保护 Web 应用以及应用程序接口(API)。
“HyperArmor 作用在 ESX 主机层,” 谢诺伊表示,“vDefend 负责网络与业务负载层,Avi 则充当 Web 应用防火墙。”
Cloud Foundation 本身已经自带集中式身份管理、加密、在线热补丁能力,热补丁可以对虚拟机监控程序执行关键更新,不必关停业务负载,也不用把主机切到维护模式。HyperArmor 新增多项管控能力,用于管理员准备补丁的窗口期内保护主机安全。
陈埃里克表示,这款产品的研发来源于客户的反馈:不少客户尝试自行搭建虚拟机监控程序防护,但很难持续维护这套自研体系。
HyperArmor 支持 ESX 8.x 以及更新版本,方便正在向新版 VMware 平台升级的客户使用。客户可直接从博通采购,也可以通过合作伙伴、经销商渠道购买,销售渠道与 VMware Cloud Foundation 保持一致。官方暂未披露定价。